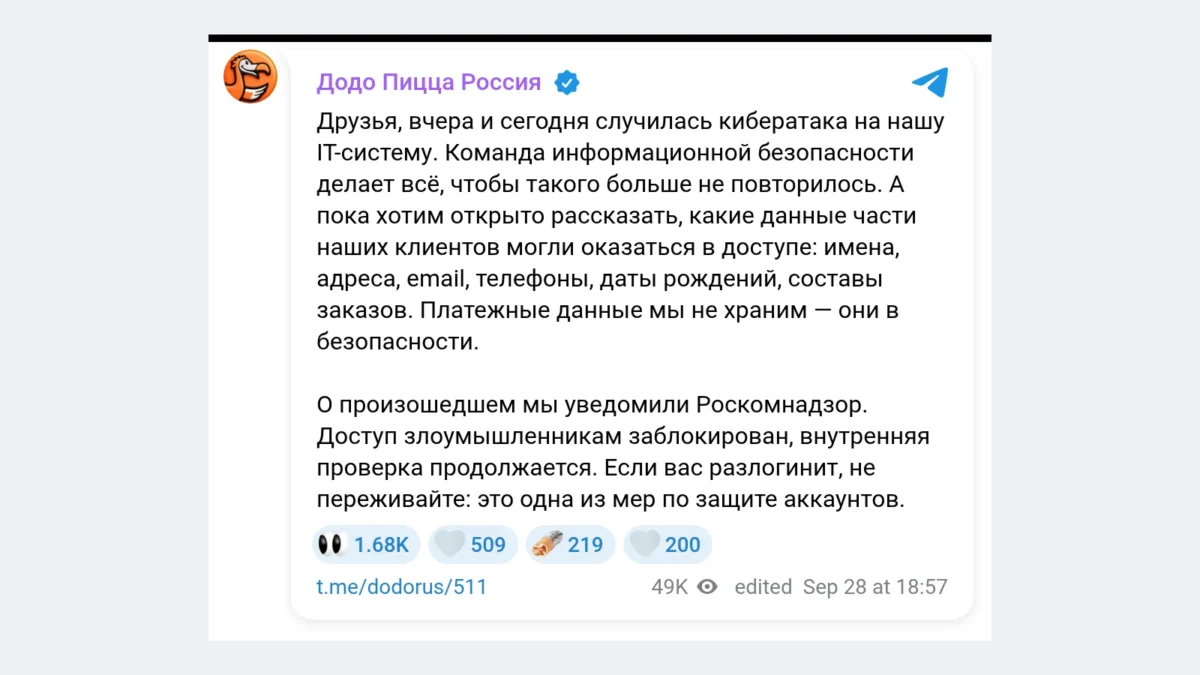
Утечка данных «Додо Пиццы» подтверждена самой компанией: 27 и 28 сентября злоумышленники получили доступ к IT-системе сети, и в их руки могли попасть имена, адреса, email, телефоны, даты рождения и составы заказов части клиентов. Данных банковских карт среди них нет — «Додо» их не хранит. Об атаке компания сообщила в своём Telegram-канале вечером 28 сентября и уведомила Роскомнадзор.
Для клиента это означает, что опасность сейчас не в списании денег с карты, а в звонках и сообщениях от «Додо». Мошенник, который знает ваше имя, адрес доставки и что вы заказывали в прошлую пятницу, выглядит куда убедительнее обычного обзвона — именно на это и рассчитаны такие базы.
Что делать клиентам Додо Пиццы после утечки данных
- Не называйте никому коды из SMS — ни «курьеру», ни «службе поддержки Додо», ни «службе безопасности банка». Настоящей поддержке код для входа не нужен.
- Не переходите по ссылкам из SMS, мессенджеров и писем про «компенсацию за утечку», «бесплатную пиццу» или «возврат додокоинов». Акции и бонусы проверяйте только в самом приложении или на сайте, открытом вручную.
- Не вводите данные карты на страницах, куда попали по ссылке из сообщения. Ещё в 2021 году мошенники собирали номера карт через поддельные сайты со «скидками Додо».
- Если на почту пришло письмо от имени «Додо» с просьбой подтвердить аккаунт или сменить пароль — не отвечайте на него, а откройте приложение и проверьте, есть ли там такое уведомление.
- Если вы используете ту же почту для других сервисов, включите на них двухфакторный вход: утёкший email часто становится первым шагом к подбору пароля в другом месте.
Какие данные утекли из Додо Пиццы
По заявлению компании, в доступе могли оказаться шесть типов данных: имя, адрес доставки, email, номер телефона, дата рождения и состав заказов. Сколько именно клиентов затронуто и за какой период, «Додо» не уточняет — формулировка «части наших клиентов». Доступ злоумышленникам, по словам компании, уже закрыт, внутренняя проверка продолжается.
Ответственность за атаку взяла на себя хакерская группировка DataSuckers. Она утверждает, что выгрузила 2–3 ТБ данных о ресторанах и заказах из нескольких стран, большая часть из которых — о клиентах из России. Независимого подтверждения этого объёма нет, отмечает SecurityLab; сама «Додо» цифры группировки не комментировала.
Почему Додо Пицца выкинула из аккаунта
Принудительный выход из аккаунта на сайте и в приложении — мера защиты, которую компания ввела после атаки. Если вас разлогинило, достаточно войти заново обычным способом. Сам по себе выход не означает, что ваш аккаунт взломали.
Частые вопросы
Утекли ли данные карт в Додо Пицце?
Нет, по заявлению компании платёжные данные клиентов «Додо» не хранит, поэтому в утечку они попасть не могли. Перевыпускать карту из-за этой атаки не требуется. Риск другой: зная ваше имя, телефон и историю заказов, мошенники могут выманить данные карты под видом компенсации или акции.
Кто взломал Додо Пиццу?
Ответственность взяла группировка DataSuckers и заявила о краже 2–3 ТБ данных. «Додо» название группировки не подтверждала и объём утечки не называла. Ранее DataSuckers уже делала громкие заявления о других компаниях, и не все из них подтвердились.
Додо пицца не работает приложение — это из-за атаки?
О сбое приложения или сайта компания не сообщала. Связанное с атакой изменение одно: часть клиентов принудительно разлогинило. Если приложение не пускает после выхода, войдите заново; при повторяющейся ошибке обращайтесь в поддержку через само приложение.
Можно ли удалить свои данные из Додо Пиццы?
Да. По закону о персональных данных (152-ФЗ) вы вправе отозвать согласие на обработку, и оператор обязан прекратить её и удалить данные в течение 10 рабочих дней. Запрос направляют компании в письменном или электронном виде; уже утёкшие копии это, конечно, не отзовёт.