Сертификат Secure Boot Microsoft Windows Production PCA 2011, которым подписан загрузчик Windows, истекает 19 октября 2026 года. Компьютер после этой даты не перестанет включаться: по данным Microsoft, устройства без новых сертификатов 2023 года «продолжат запускаться и работать как обычно», а обычные обновления Windows будут устанавливаться. Но такие ПК больше не смогут получать новые защиты для ранней стадии загрузки.
Это третий и последний из сертификатов 2011 года, которые Microsoft меняет в 2026-м. Два других — KEK CA 2011 и UEFI CA 2011 — истекли ещё в июне, о них мы писали в материале про проверку Secure Boot до июня.
| Сертификат 2011 года | Истекает | Замена 2023 года |
|---|---|---|
| Microsoft Corporation KEK CA 2011 | 24 июня 2026 | Microsoft Corporation KEK 2K CA 2023 |
| Microsoft UEFI CA 2011 | 27 июня 2026 | Microsoft UEFI CA 2023 и Microsoft Option ROM UEFI CA 2023 |
| Microsoft Windows Production PCA 2011 | 19 октября 2026 | Windows UEFI CA 2023 |
Что будет после 19 октября с компьютером без нового сертификата
Windows загрузится, программы и обновления будут работать. Microsoft перечисляет, чего такой ПК лишится: обновлений диспетчера загрузки Windows, баз данных Secure Boot, списков отзыва и мер защиты от новых уязвимостей загрузки. То есть риск не в сбое 20 октября, а в том, что следующую найденную дыру в загрузчике на этом компьютере закрыть уже не получится.
Именно для такого случая в приложении «Безопасность Windows» предусмотрен красный статус «Требуется действие»: он появляется, когда для загрузки вышло исправление, которое невозможно доставить на устройство со старыми сертификатами.
Как проверить сертификат Secure Boot
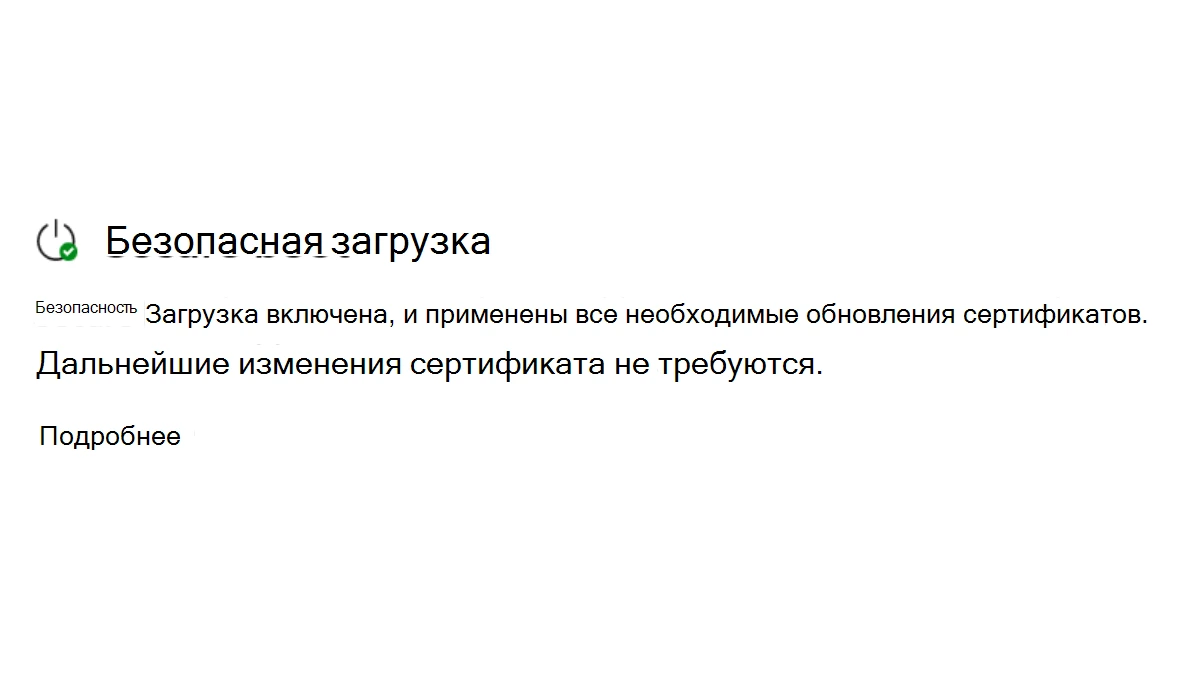
- Откройте «Безопасность Windows» → «Безопасность устройства» → «Безопасная загрузка».
- Посмотрите не только на значок, но и на текст. Обновлено всё, только если написано: «Безопасная загрузка включена, и применены все необходимые обновления сертификатов». Сама по себе зелёная галочка, как предупреждает Microsoft, этого не подтверждает.
- Статус «Ещё не обновлено» означает, что сертификат придёт автоматически через Центр обновления Windows: держите ПК подключённым к интернету и установите все обновления.
- Жёлтый значок с текстом про аппаратные или встроенные ограничения означает, что автоматически обновить сертификаты нельзя — нужна новая прошивка UEFI от производителя ноутбука или материнской платы.
Администраторы могут проверить наличие нового сертификата в PowerShell от имени администратора командой [System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match ‘Windows UEFI CA 2023’. Ответ True значит, что сертификат уже записан в базу DB.
Чего не делать с Secure Boot перед 19 октября
Не отключайте Secure Boot «на всякий случай» и не сбрасывайте ключи в BIOS без инструкции производителя: это не продлевает старый сертификат, а только снимает защиту загрузки. Если ПК недавно стал зависать после старта, причина может быть в самом обновлении Secure Boot — разбор этого симптома есть в статье «Windows 11 зависает после загрузки».
Частые вопросы
Перестанет ли загружаться Windows 19 октября?
Нет. Microsoft прямо пишет, что устройства без сертификатов 2023 года продолжат запускаться и работать, а стандартные обновления Windows продолжат устанавливаться. Меняется только одно: новые исправления для загрузчика и баз Secure Boot на такой ПК больше не попадут.
Нужно ли что-то скачивать вручную?
Домашним пользователям обычно нет: сертификаты 2023 года Microsoft доставляет через Центр обновления Windows. Ручные действия нужны, только если «Безопасность Windows» сообщает об аппаратных ограничениях. Тогда обновление ищут на сайте производителя ноутбука или материнской платы, в разделе прошивок BIOS/UEFI.
Касается ли это Windows 10?
Да, в списке систем, к которым относится статья Microsoft, есть Windows 10 версии 22H2 и Windows 11. Сертификаты хранятся в прошивке компьютера, а не в самой Windows, поэтому проверять статус стоит на любом ПК с включённой безопасной загрузкой.