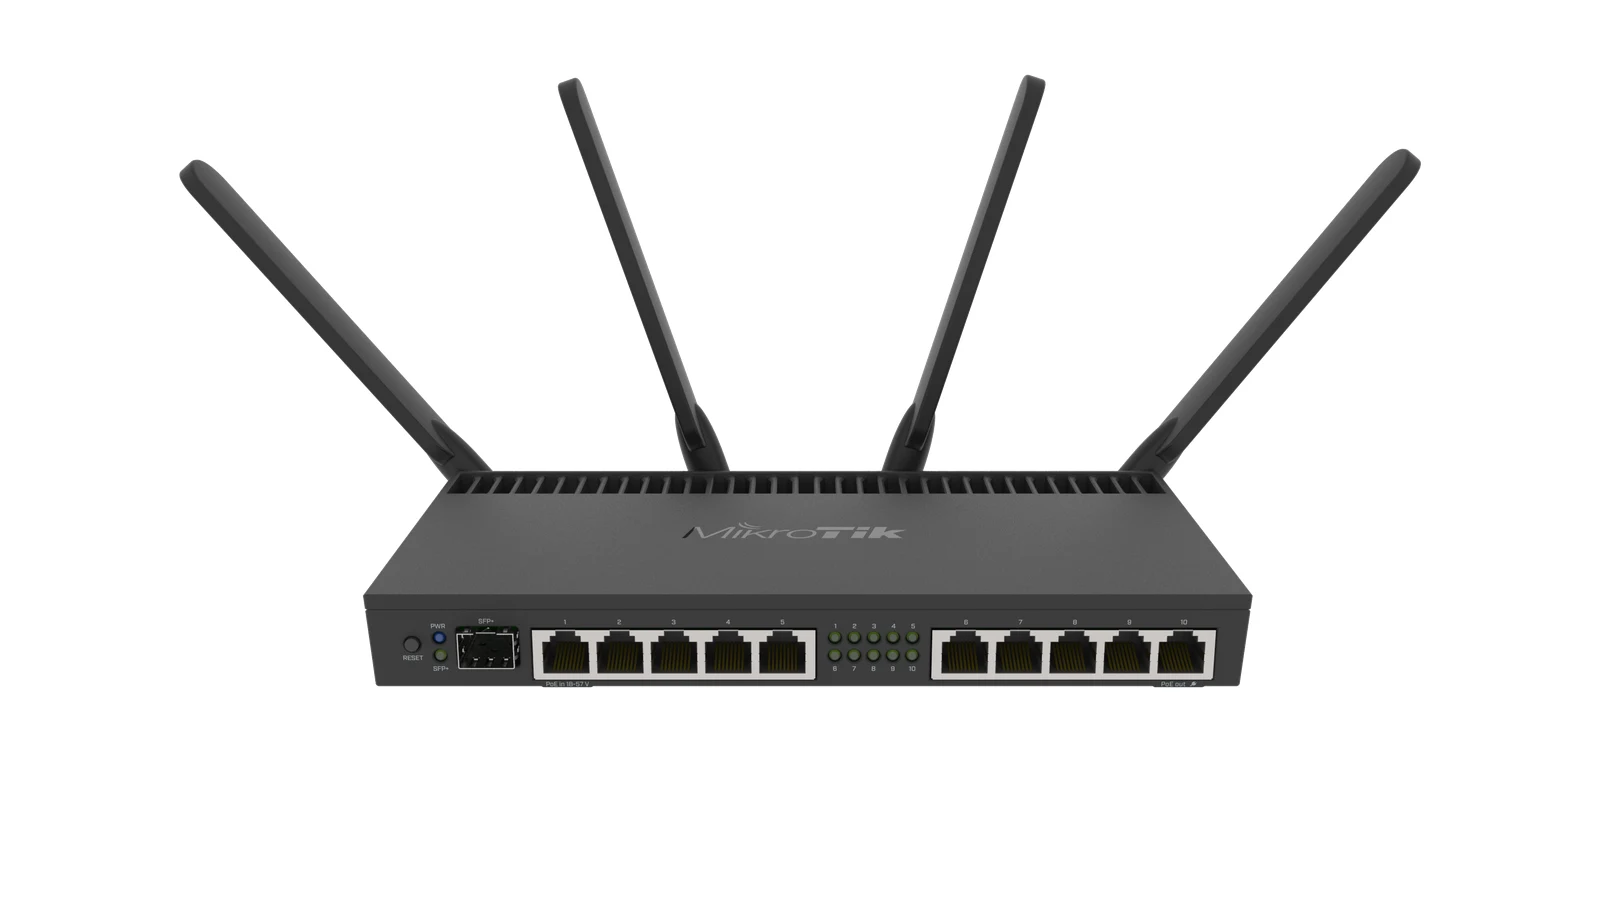
Главный радиочастотный центр (ГРЧЦ), подведомственный Роскомнадзору, рекомендовал операторам связи проверить роутеры MikroTik в своих сетях и принять меры против уязвимостей в RouterOS. По данным РБК, в России работает около 100 тыс. таких устройств.
Речь о шести уязвимостях, которые в начале сентября раскрыла CERT Polska. Связка двух из них позволяет без пароля получить полный контроль над роутером, если на нём открыт доступ по SSH из интернета. Атаки с их использованием уже зафиксированы. MikroTik выпустила исправления в версиях RouterOS 7.24.2, 7.23.4, 6.49.21 и 7.25beta3.
ГРЧЦ советует операторам временно закрыть удалённый доступ к уязвимым роутерам через отдельные порты и следить за их трафиком, но подчёркивает, что это не заменяет обновления. По информации источников РБК, абонентов с необновлёнными устройствами должны предупредить, а если обновления не будет в течение недели, трафик таких роутеров могут ограничить.
Владельцам MikroTik стоит обновить RouterOS до одной из исправленных версий и проверить конфигурацию на незнакомых пользователей, скрипты, задачи планировщика и туннели.